AWS個別技術に関するTips
 AWS
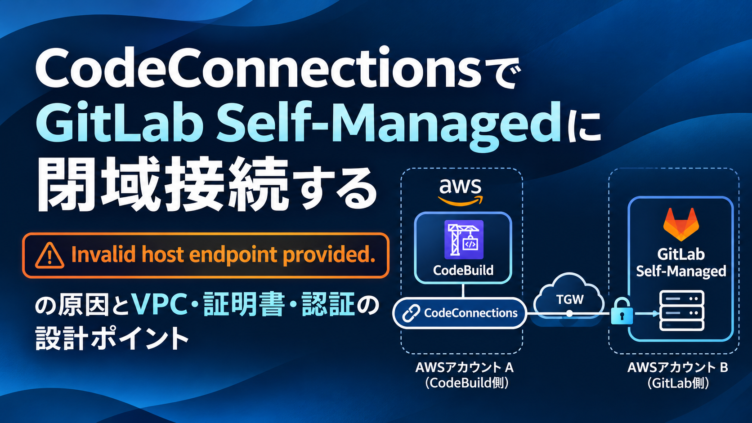
CodeConnectionsでGitLab Self-Managedに閉域接続する|Invalid host endpoint providedの原因とVPC・証明書・認証の設計ポイント
AWS CodeConnectionsでGitLab Self-Managedに閉域接続する際のInvalid host endpoint providedエラーを解説。VPC、Transit Gateway、自己署名証明書、PAT、CodeBuildの設計ポイントを整理します。
 AWS
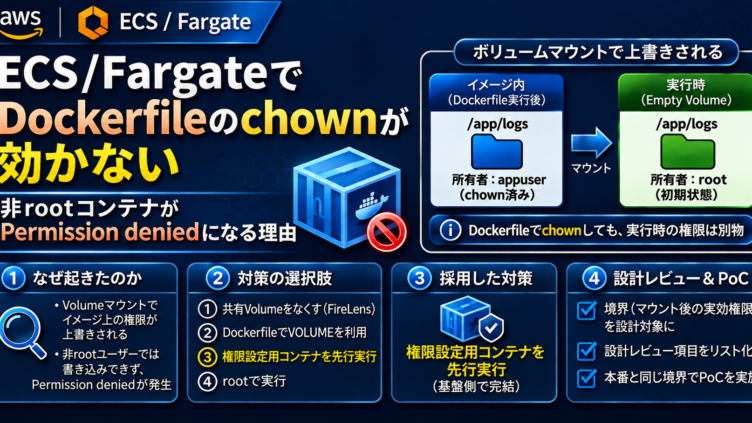
ECS/FargateでDockerfileのchownが効かない|非rootコンテナがPermission deniedになる理由
ECS/Fargateで非rootコンテナを実行した際、Dockerfileでchown済みのログディレクトリがPermission deniedになった実例をもとに、空のデータVolume(Empty Volume)とbind mount、VOLUMEの仕様、対策、設計レビュー、事前PoCで確認すべき点を解説します。
 AWS
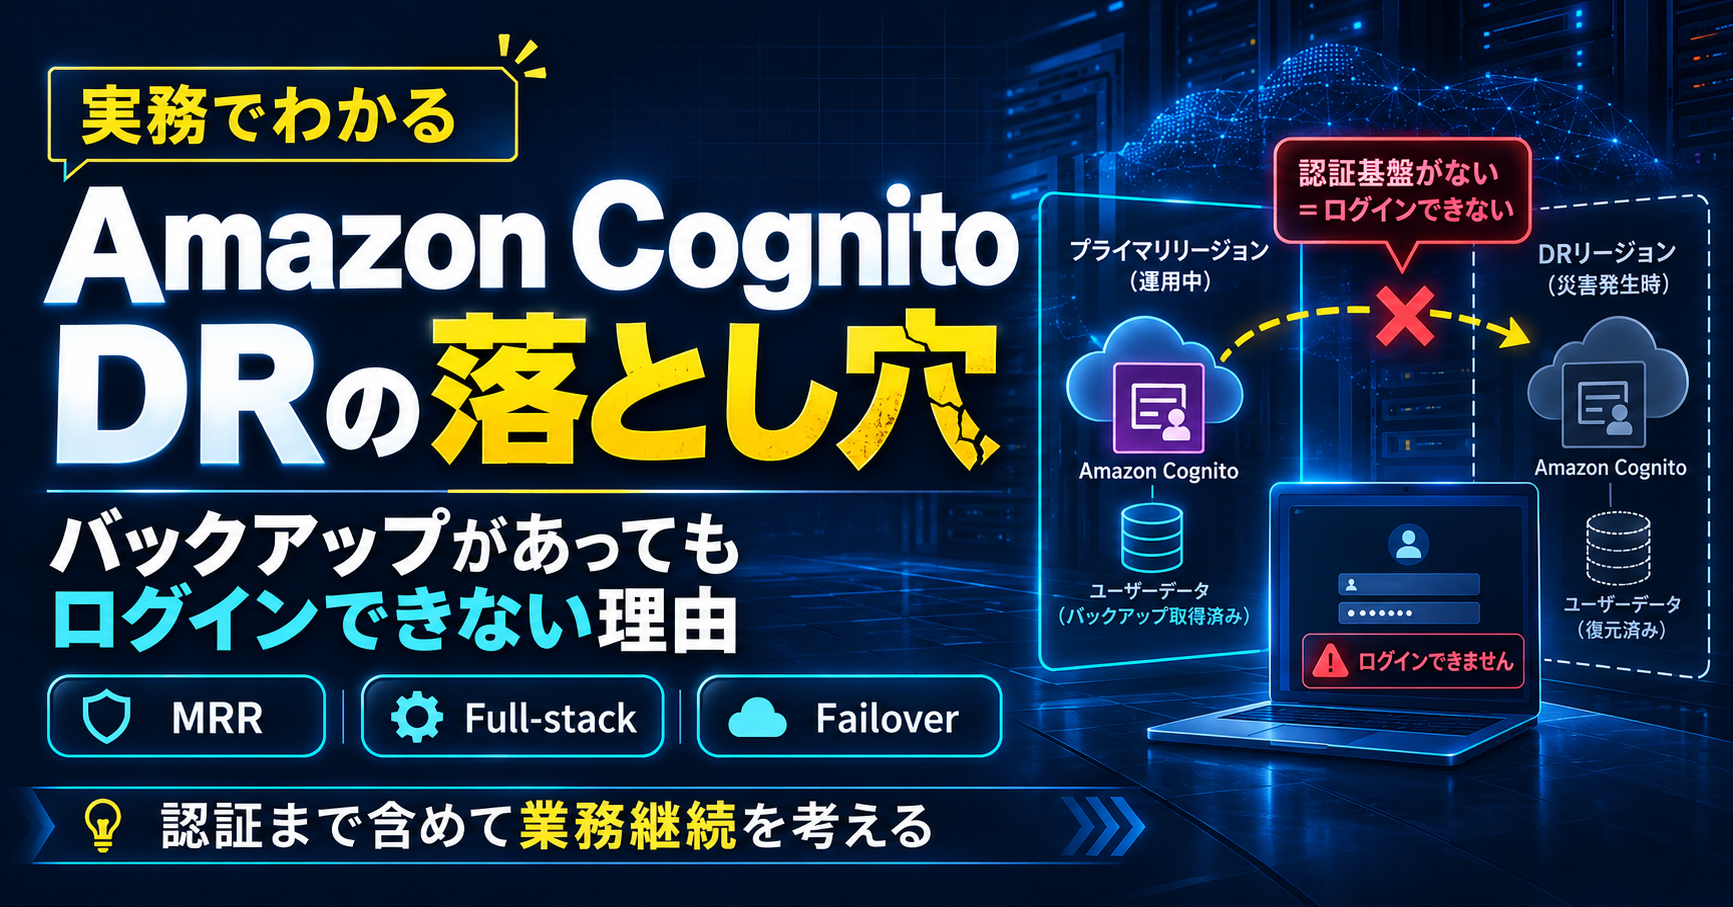
Amazon Cognito DRの落とし穴|バックアップがあってもログインできない理由
Amazon CognitoのDRで、バックアップやDBを復旧できてもログインできない理由を解説。実案件をもとに、MRR、Full-stack failover、フェイルオーバー設計、DRチェックリストまで整理します。
 AWS
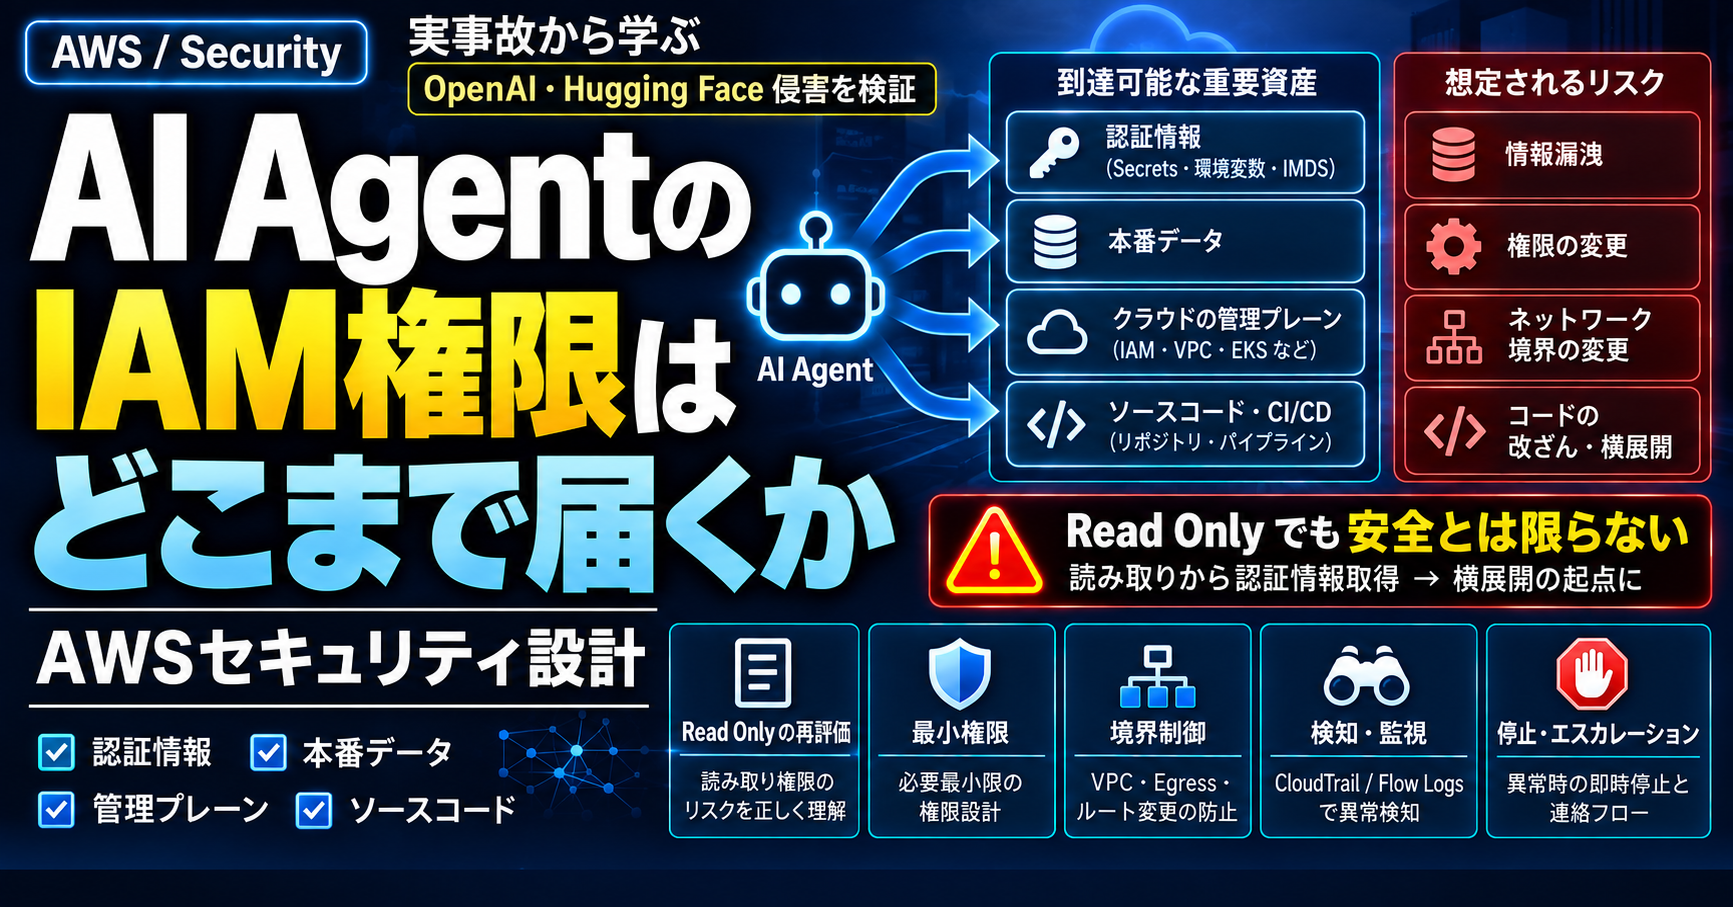
AI AgentのIAM権限はどこまで届くか|OpenAI・Hugging Face侵害から考えるAWSセキュリティ設計
OpenAI・Hugging Face侵害を一次資料から検証し、AI Agentに与えるIAM権限、Workload Identity、ネットワーク境界、Read Only権限、検知・停止設計をAWSのセキュリティ要件として整理します。
 AWS
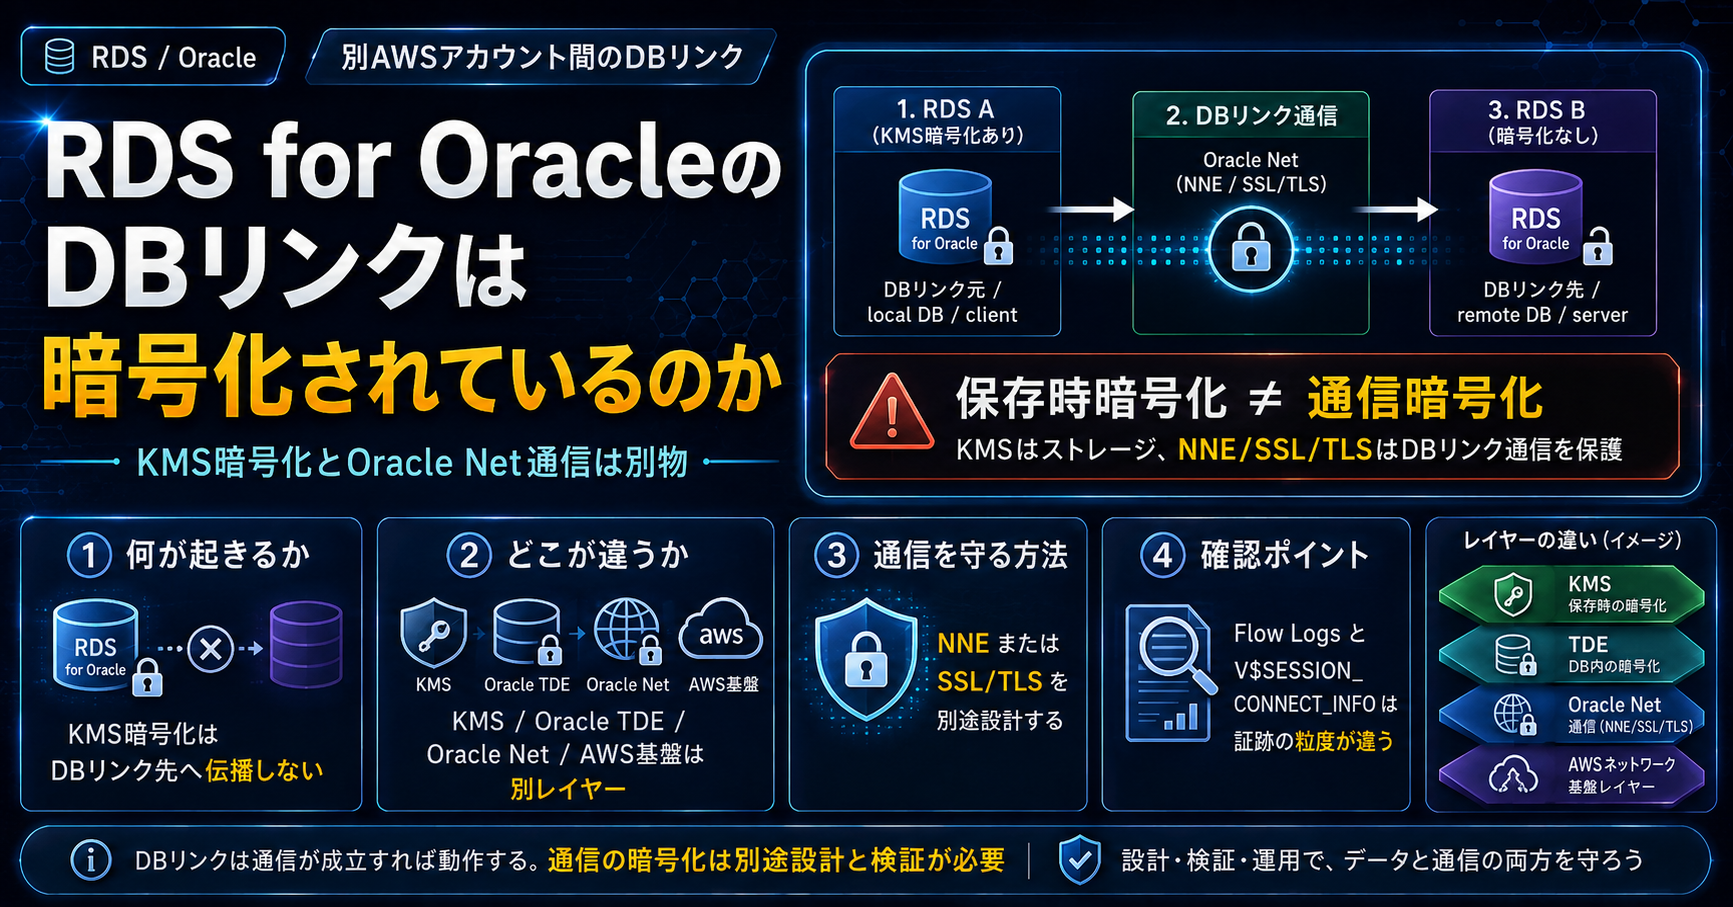
RDS for OracleのDBリンクは暗号化されているのか|KMS暗号化とOracle Net通信は別物
KMSで暗号化したRDS for Oracleと非暗号化RDSを別AWSアカウント間でDBリンク接続した場合の挙動を、AWSサポートへの問い合わせと公式仕様をもとに整理。KMS暗号化はDBリンク通信へ伝播せず、NNEまたはSSL/TLSを別途設計します。
 トラブル
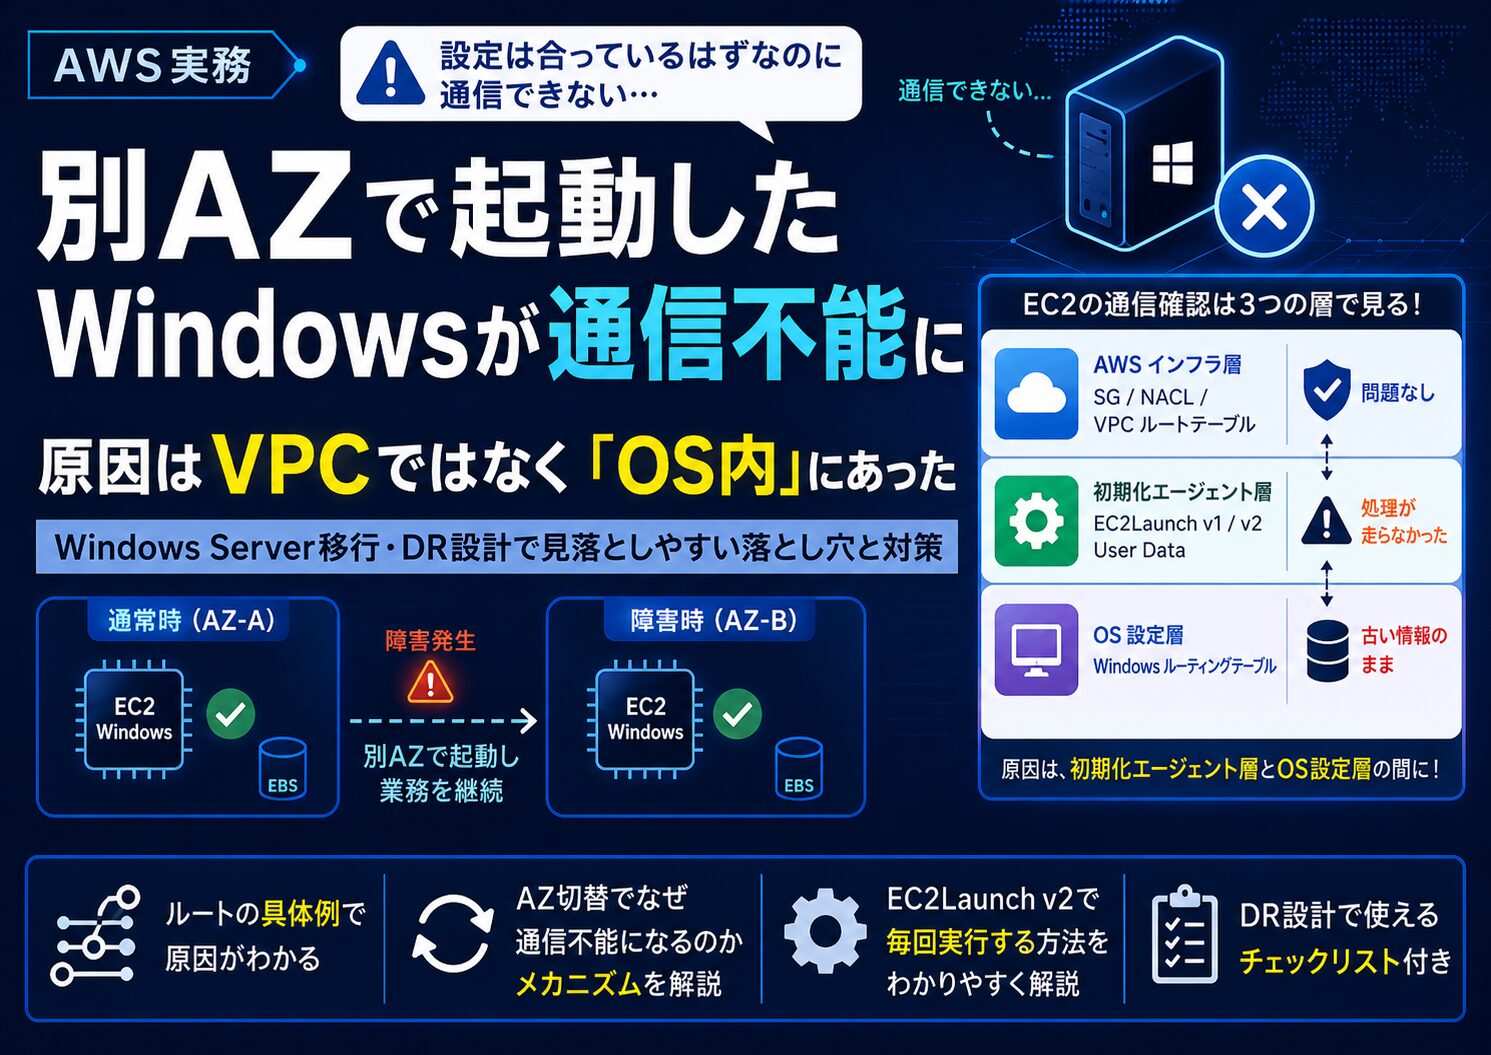
【AWS】別AZで起動したWindowsが通信不能に|原因はVPCではなく「OS内のルート情報」だった
セキュリティグループもVPCルートテーブルも正常なのに通信できない。原因はWindows OS内のルート情報。EC2Launchの起動時処理とDR設計の見落としを整理します。
 AWS
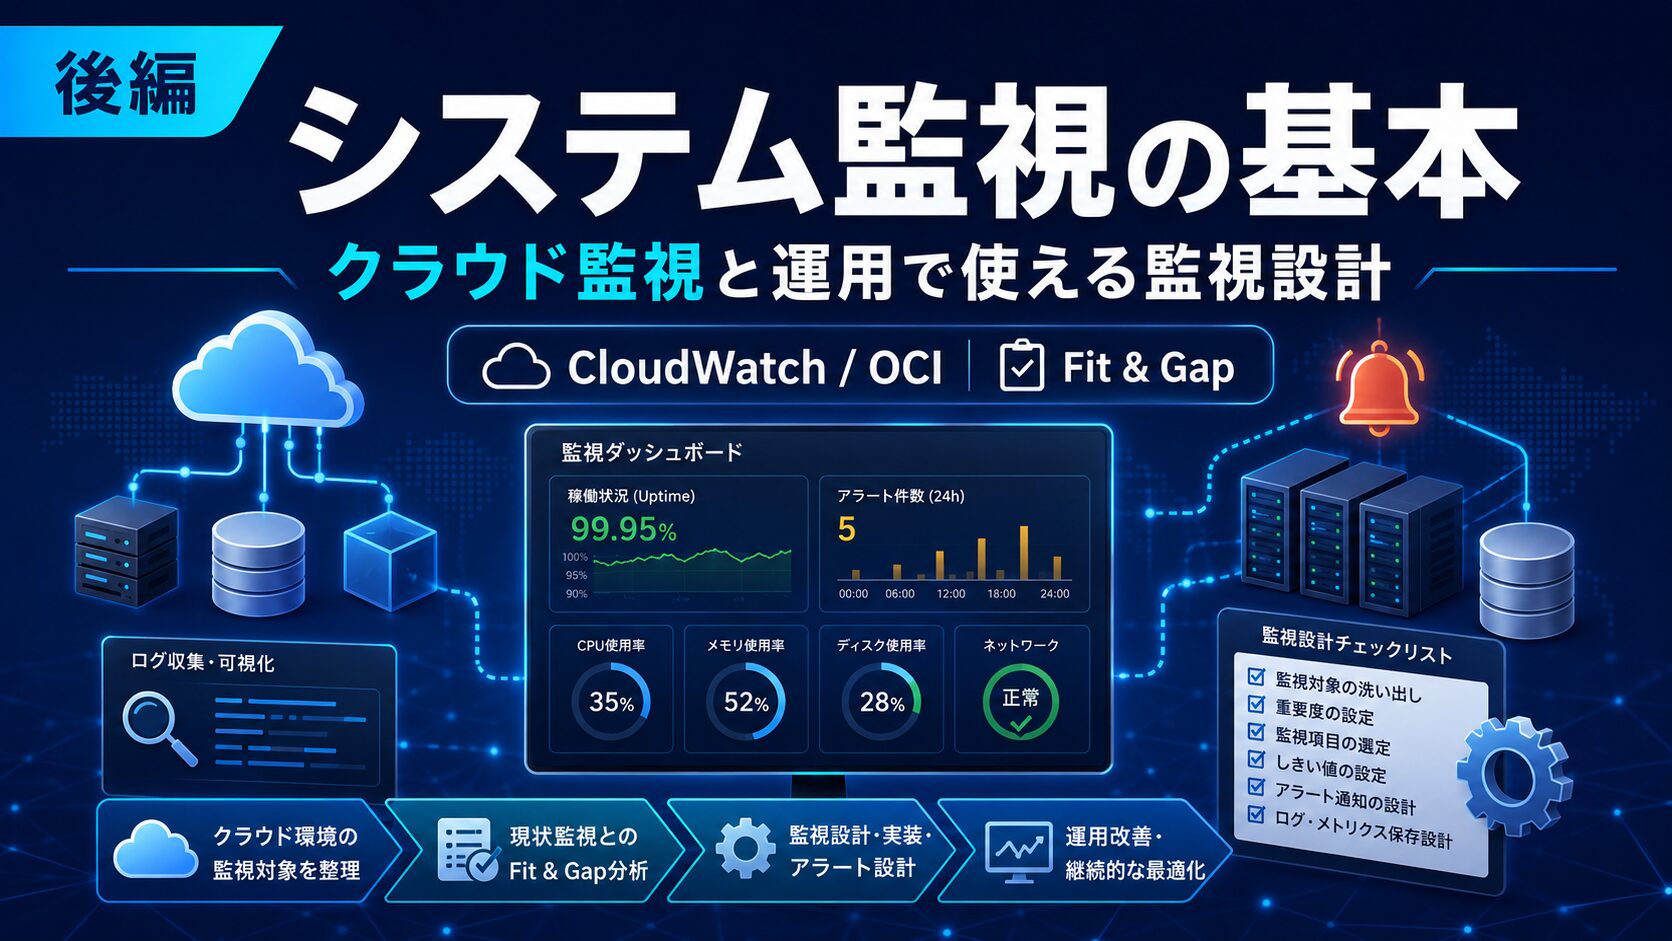
【後編】システム監視の基本|クラウド監視と「運用で使える監視設計」
CloudWatch等のクラウド監視サービスは部品に過ぎない。既存監視をクラウド移行後どう引き継ぐか、Fit & Gapの整理方法を実務観点で解説します。
 AWS
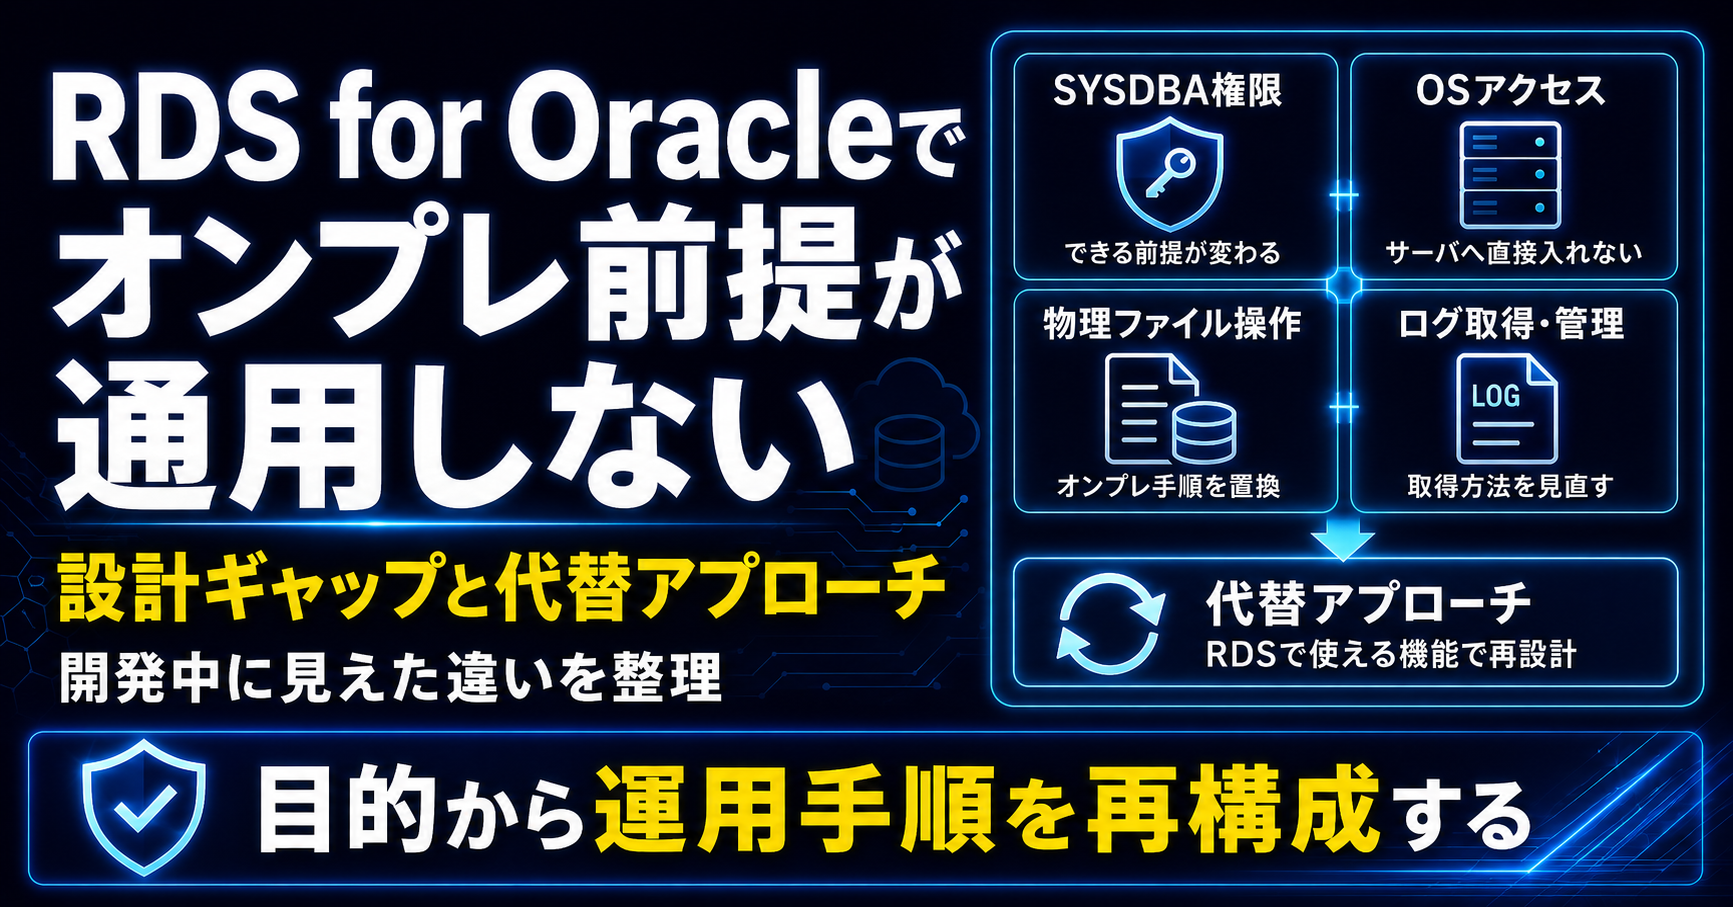
RDS for Oracleを採用したら、オンプレ運用の前提が通用しなかった|開発中に見えた設計ギャップと代替アプローチ
RDS for Oracleではオンプレ運用の前提が通用しない。Storage-Full、アーカイブログ、SSH不可など、開発中に見えた9つの設計ギャップと代替アプローチを整理します。
 AWS
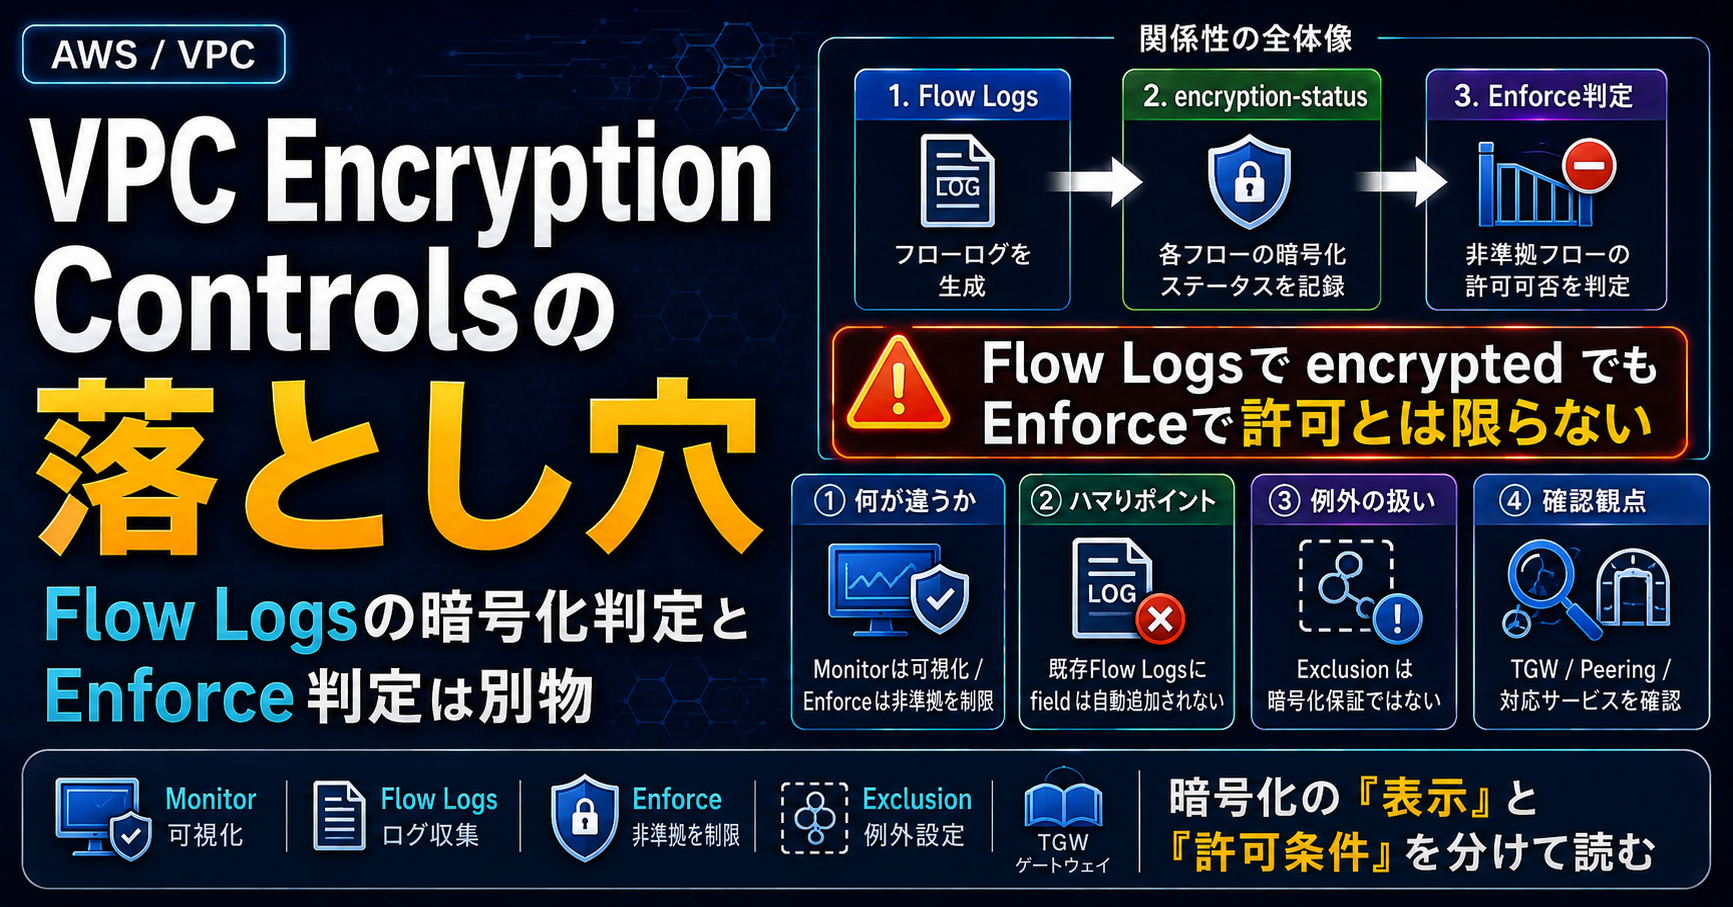
VPC Encryption Controlsの落とし穴|Flow Logsの暗号化判定とEnforce判定は別物
VPC Encryption Controlsでは、Flow Logsで暗号化と表示されてもEnforceで許可されるとは限りません。encryption-statusと準拠判定の違い、既存Flow Logsにフィールドが自動追加されない点、ExclusionやTGWの注意点をAWS公式仕様から整理します。
 AWS
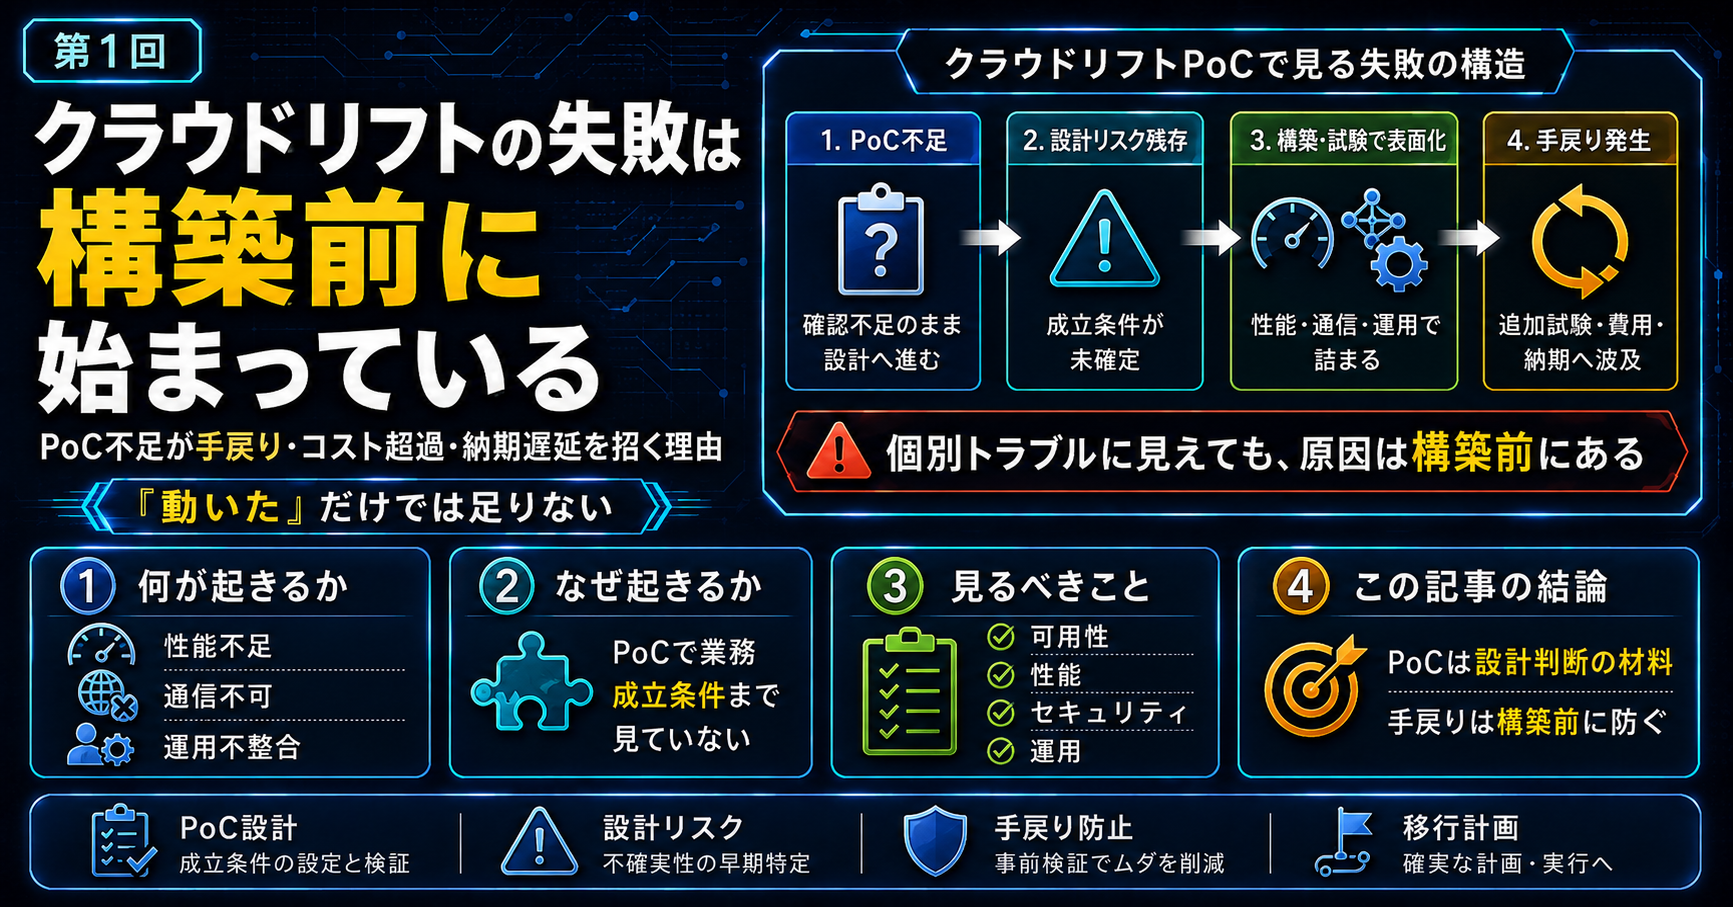
【第1回】クラウドリフトの失敗は構築前に始まっている|PoC不足が手戻り・コスト超過・納期遅延を招く理由
クラウド移行(AWSへのクラウドリフト)で起きる手戻り・コスト超過・納期遅延は、構築中ではなくPoC不足から始まります。Auto Scaling、EFS/EBS、RDS、監視、バックアップ、ライセンスなど10の設計リスクを現場目線で整理します。