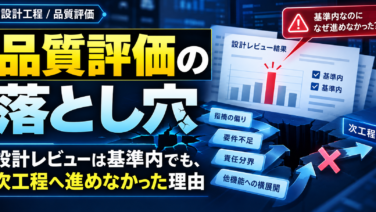
システム開発品質評価の落とし穴|設計レビューは基準内でも、次工程へ進めなかった理由 設計レビューが社内基準内でも、そのまま次工程へ進めてよいとは限りません。レビュー指摘の偏り、重要度、要件不足、責任分界、横展開、有識者確認から、設計工程の品質評価で何を見るべきかを実例ベースで解説します。2026.09.30システム開発
システム開発Vモデルは古くない|設計とテストをつなぐ品質保証の考え方 Vモデルは古い開発手法の話ではなく、要件・設計で決めたことをテストで確認する品質保証の考え方です。バックアップ要件の具体例で各工程の対応関係を整理します。2026.09.30システム開発
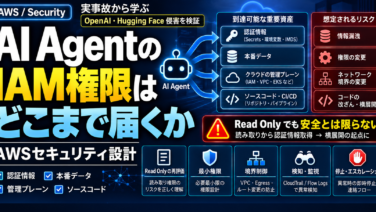
AWSAI AgentのIAM権限はどこまで届くか|OpenAI・Hugging Face侵害から考えるAWSセキュリティ設計 OpenAI・Hugging Face侵害を一次資料から検証し、AI Agentに与えるIAM権限、Workload Identity、ネットワーク境界、Read Only権限、検知・停止設計をAWSのセキュリティ要件として整理します。2026.09.26AWSテクノロジー
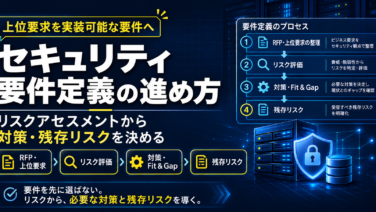
システム開発セキュリティ要件定義の進め方|リスクアセスメントから対策・残存リスクを決める方法 セキュリティ要件定義を、RFPや上位基準を起点に、リスクアセスメント、差異評価、対策、残存リスクまで具体化する方法を解説。脅威・脆弱性の分析、関係者との合意、変更時の再アセスメントまで実務例で整理します。2026.09.22システム開発
システム開発【全3回・第1部】詳細設計とは何を決める工程か|パラメータ表で終わらせないための設計の考え方 詳細設計とは、基本設計で決めた方式を構築・テスト・運用できる粒度に落とし込む工程です。OS、ミドルウェア、DB、ジョブ、監視、バックアップなどを、単なるパラメータ表ではなく品質保証ストーリーとして設計する考え方を基盤SEの目線で解説します。2026.09.20システム開発
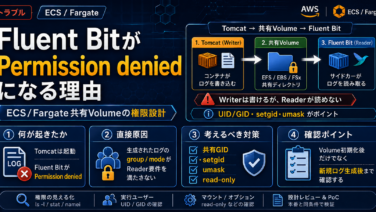
システム開発Fluent BitがPermission deniedでログを読めない|ECS/Fargate共有VolumeのUID/GID設計 ECS/FargateでTomcatとFluent Bitが共有Volumeを利用する構成でPermission deniedが発生。Fluent BitのUID/GID、setgid、umask、read-onlyマウントなど、Dockerコンテナ間でログを共有する際の権限設計を実例から解説します。2026.09.18システム開発
 システム開発システム開発
 システム開発
 AWS
 システム開発
 システム開発
 システム開発