※本記事は、2026年11月20日時点で公開されている情報をもとに執筆しています。楽天証券への不正アクセスの原因や詳細な経緯については、現在も調査が続いています。今後、新たな調査結果が公表された場合は、必要に応じて追記・修正します。
はじめに
情報漏えいは、起きてはいけない事故です。
近年は、生成AIを含む自動化技術の進歩によって、コード解析や脆弱性探索など、攻撃側の作業を効率化する手段も増えています。
ただし、「攻撃が高度化したから仕方がない」で終わるわけではありません。
重要情報が外部へ漏えいしたおそれが確認されたのであれば、リスクアセスメント、対策設計、例外承認、運用、監視がそれぞれ十分だったのかを検証する必要があります。
今回の楽天証券の事案で、私が特に注目したのは、不正アクセスの技術的な侵入経路だけではありません。
楽天証券は、テスト環境で本番データを利用したことについて、担当者の独断ではなく、社内の正式な手続きを経ていたと説明しています。
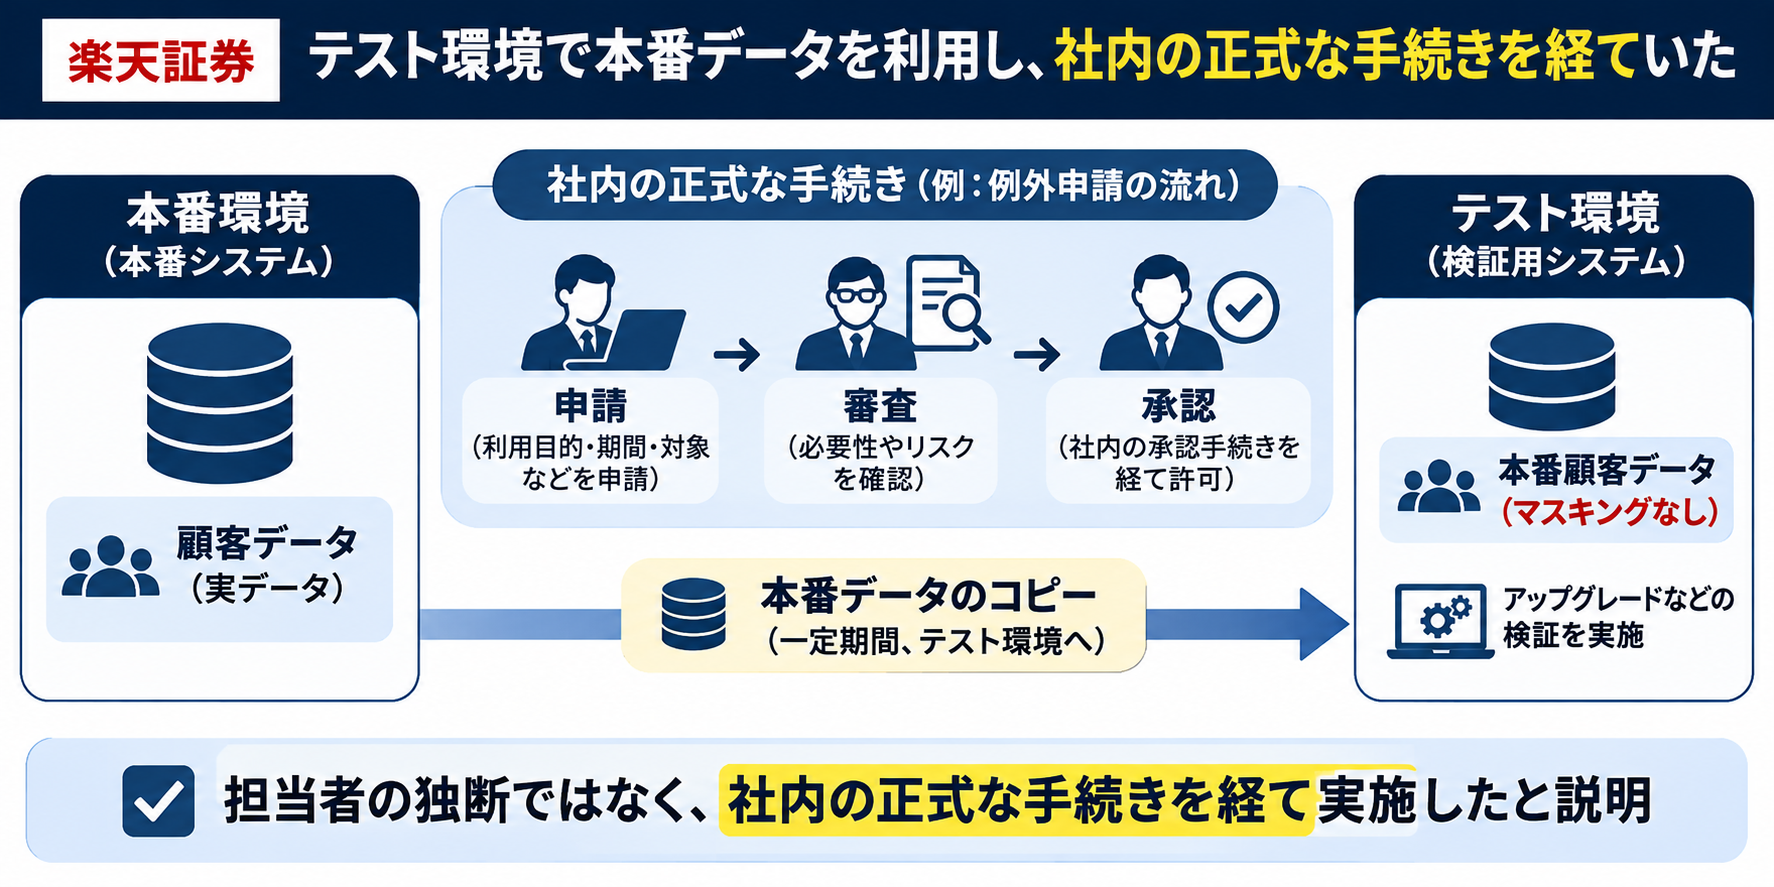
ここに、セキュリティリスクアセスメントの難しさが表れているように思います。
問題は単純に、
「本番データをテスト環境で使ってはいけない」
という話ではありません。
実際のSIでは、本番に近いデータを用意しなければ検証できないことがあります。
そこで本当に問うべきなのは、
本番データが必要なのかではなく、何を再現するために、どの項目の、どの範囲の、どの程度の実値性が必要なのか。
という点です。
もう一つ重要なのが、
その例外を承認したとき、例外によって崩れるセキュリティ設計上の前提まで再評価できていたか。
という点です。
この面倒な切り分けと再評価を省略しないための仕組みの一つが、リスクアセスメントです。
1. 楽天証券で何が起きたのか
続きの実務解説を読む
コメント